O patch de emergência PHP 8.5.12 foi lançado a 21 de outubro para corrigir duas falhas críticas — CVE-2026-109618 e CVE-2026-109619 — informou a equipa de PHP, e a expressão “Falhas críticas no PHP colocam milhões de sites em risco: o que é e como funciona esta tecnologia? – SIC Notícias” descreve o tema que explicamos aqui.
A atualização corrige duas vulnerabilidades de execução remota de código (RCE) que o projeto PHP classificou como críticas e que, segundo o aviso, permitem execução de código sem autenticação em servidores afetados.
Fontes técnicas indicam que as falhas são rastreadas como CVE-2026-109618 e CVE-2026-109619 e receberam uma pontuação de 9.2 na escala CVSS 4.0, o que as coloca na categoria de maior severidade.
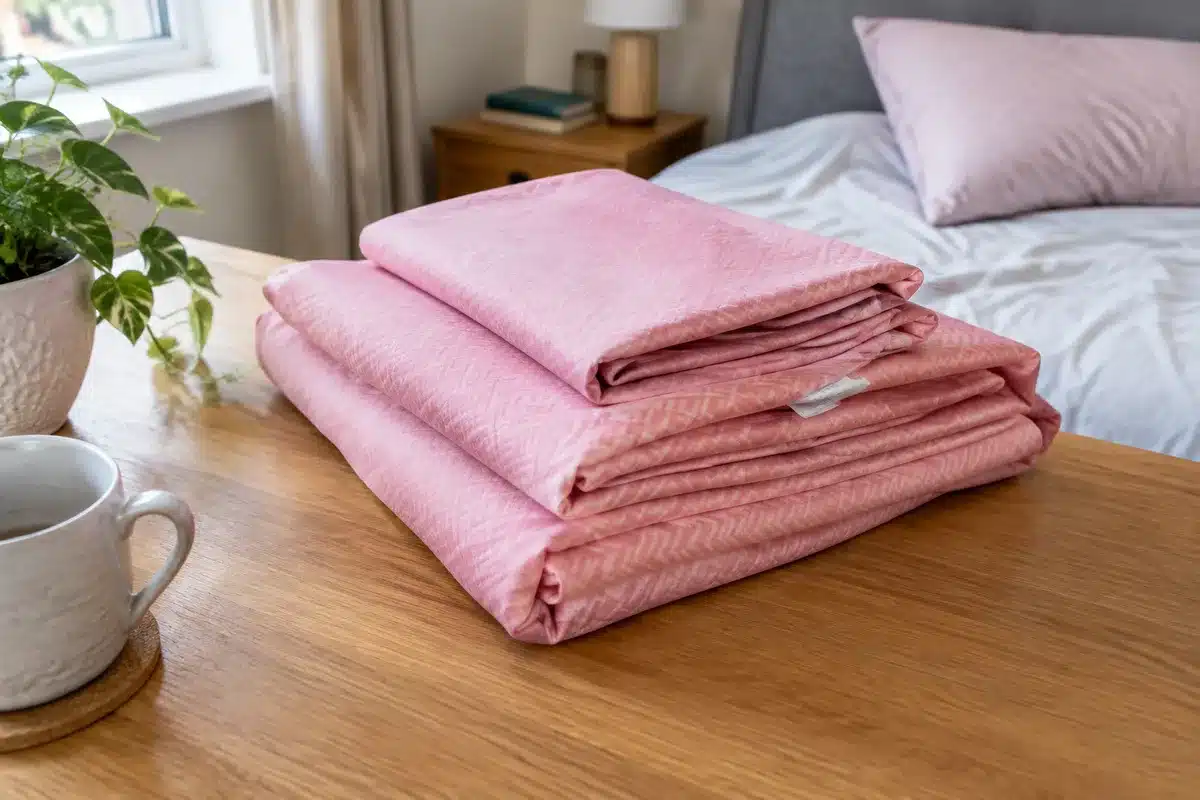
Continente: conjunto de lençóis Kasa microfibra por 16 euros
72 famílias de Coimbra: previstas para receber chaves em agosto no projeto Quinta
O comunicado oficial do projeto marcou a publicação do patch para 21 de outubro às 14:00 UTC, e recomendou que todos os utilizadores de PHP atualizassem imediatamente para mitigar o risco.
Organismos de resposta a incidentes, incluindo o CERT-EU, aconselharam que organizações que não possam aplicar o patch de imediato considerem isolar as aplicações web expostas até à aplicação da correção.
A notícia teve impacto em plataformas que dependem de PHP, como WordPress e MediaWiki; análises e alertas da comunidade apontaram que sites partilhados e hosts geridos são especialmente vulneráveis enquanto a atualização não for aplicada.
Para aplicar o patch, administradores devem seguir as instruções oficiais de download e instalação do PHP 8.5.12 ou aguardar os pacotes das distribuições e fornecedores de hosting; os responsáveis alertaram que não existem mitigações completas, pelo que atualizar é a opção segura.
Explicando o que é a tecnologia: PHP é uma linguagem de programação server-side amplamente usada para gerar páginas web dinâmicas, processar formulários e gerir bases de dados, e por isso “Falhas críticas no PHP colocam milhões de sites em risco” descreve o alcance potencial do problema quando o motor de execução está vulnerável.
Analistas e equipas de segurança da cloud relataram tentativas iniciais de exploração e recomendaram monitorização apertada de logs, regras temporárias em firewalls de aplicação (WAF) e processos de atualização coordenada com provedores de hosting.
O alerta e o patch foram acompanhados por orientações práticas: verificar a versão ativa de PHP, testar atualizações em ambientes de pré-produção, e planear a implementação em janelas de manutenção para reduzir impacto em serviços críticos.
Sources
- phponline.dev — anunciou a disponibilidade imediata do PHP 8.5.12 e que corrige CVE-2026-109618 e CVE-2026-109619.
- FOSSWire — reportou o aviso prévio do projeto PHP marcando 21 de outubro às 14:00 UTC para a atualização crítica.
- Notimérica / Europa Press — descreveu o alcance das falhas, as pontuações CVSS 9.2 e a recomendação do CERT-EU para isolar aplicações que não possam atualizar.
Mais para ler